Domain natriumglutamat.de kaufen?
Wir ziehen mit dem Projekt
natriumglutamat.de um.
Sind Sie am Kauf der Domain
natriumglutamat.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain natriumglutamat.de kaufen?
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **


Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
Systane Hydration ohne KonservierungsmittelAnwendungsgebiet von Systane Hydration ohne KonservierungsmittelSystane Hydration ohne Konservierungsmittel dienen zur Befeuchtung der Augenoberfläche und zur Nachbenetzung weicher Kontaktlinsen (einschließlich Silikon-Hydrogel-Kontaktlinsen). Trockene Augen können entstehen, wenn die Augen zu wenig Tränenflüssigkeit produzieren, deren Zusammensetzung nicht intakt ist oder die Augenoberfläche irritiert ist. Ist der Tränenfilm dauerhaft gestört, entsteht zu viel Reibung an der Augenoberfläche und es kommt zu Bindehautrötungen und Augenentzündungen. Auch Kontaktlinsen werden dann zunehmend schlecht vertragen. Eine langanhaltende Linderung der Symptome trockener Augen bieten Systane Hydration ohne Konservierungsmittel. Insbesondere für trockene Augen mit erhöhtem Feuchtigkeitsbedarf sind die Augentropfen gut geeignet. Dank der einzigartigen Kombination aus HP-Guar + Hyaluronsäure lindern sie die Symptome langanhaltend und unterstützen die Regeneration beschädigter Zellen. Systane Hydration ohne Konservierungsmittel sind kontaktlinsenverträglich und können daher auch während des Tragens von Kontaktlinsen angewendet werden. Dank des Drop-Tainers® ist das Eintropfen ins Auge einfach. Wirkungsweise von Systane Hydration ohne KonservierungsmittelSystane Hydration ohne Konservierungsmittel bietet dank Hyaluronsäure und HP-Guar einen höheren Schutz vor Austrocknung gegenüber Hyaluronsäure allein. Die Anwendung von Systane Hydration ohne Konservierungsmittel mit zweifach wirksamer, weiterentwickelter Befeuchtungsformel bietet langanhaltende Linderung bei moderaten, chronischen Symptomen von trockenen Augen.Wirkstoffe / Inhaltsstoffe / ZutatenInhaltsstoffe von Systane Hydration ohne Konservierungsmittel: Natriumhyaluronat,Polyethylenglykol400,Propylenglykol,Hydroxypropyl-Guar,Sorbitol,Aminomethylpropanol, Borsäure, Natriumborat, Kaliumchlorid, Natriumchlorid, gereinigtes Wasser. Ohne Konservierungsstoffe.GegenanzeigenBei bekann21,59 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
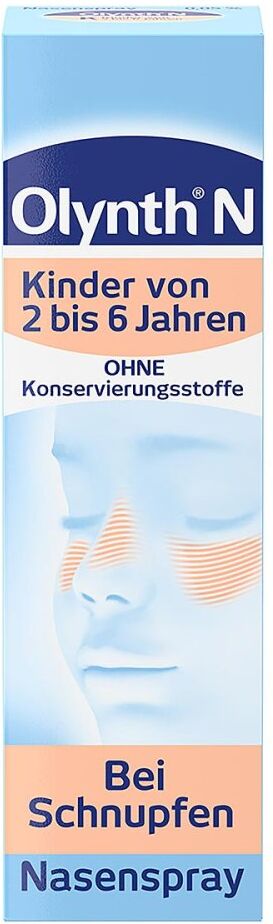
Olynth 0,05% N ohne KonservierungsmittelAnwendungsgebiet von Olynth 0,05% N ohne KonservierungsmittelDas Präparat ist ein Mittel zur Anwendung in der Nase (Rhinologikum) und enthält das Alpha-Sympathomimetikum Xylometazolin.Xylometazolin hat gefäßverengende Eigenschaften und bewirkt dadurch eine Schleimhautabschwellung.Das Arzneimittel wird angewendetzur Abschwellung der Nasenschleimhaut (Kurzzeitbehandlung) bei Schnupfen, anfallsweise auftretendem Fließschnupfen (Rhinitis vasomotorica) oder allergischem Schnupfen (Rhinitis allergica)zur Erleichterung des Sekretabflusses bei Entzündung der Nasennebenhöhlen sowie bei Katarrh des Tubenmittelohrs in Verbindung mit Schnupfen.Das Präparat ist für Kinder zwischen 2 und 6 Jahren bestimmt.Wirkstoffe / Inhaltsstoffe / Zutaten0.5 mg Xylometazolin hydrochlorid0.44 mg XylometazolinDinatrium hydrogenphosphat 2-Wasser Hilfstoff (+)Glycerol Hilfstoff (+)Hyaluronsäure, Natriumsalz Hilfstoff (+)Natrium chlorid Hilfstoff (+)Natrium dihydrogenphosphat 2-Wasser Hilfstoff (+)Wasser, gereinigt Hilfstoff (+)GegenanzeigenDas Arzneimittel darf nicht angewendet werdenwenn Sie überempfindlich (allergisch) gegen Xylometazolin oder einen der sonstigen Bestandteile des Präparates für Kinder sind.wenn Sie unter einer bestimmten Form eines chronischen Schnupfens (Rhinitis sicca, trockener Entzündung der Nasenschleimhaut mit Borkenbildung) leiden.nach operativer Entfernung der Zirbeldrüse durch die Nase (transsphenoidaler Hypophysektomie) oder anderen operativen Eingriffen, die die Hirnhaut freilegen.bei Säuglingen und Kleinkindern unter 2 Jahren.DosierungAnwendungsempfehlung von Olynth 0,05% N ohne Konservierungsmittel:1. Entfernen Sie zunächst die Schutzkappe.2. Vor dem erstmaligen Gebrauch muss zunächst der Sprühmechanismus mehrfach betätigt werden, bis ein gleichmäßiger Sprühnebel austritt. Dieser Schritt muss bei den weiteren Anwendungen nicht wiederholt werden.3. Putzen Sie Ihrem Kind vor der Anwendung die Nase.4. Führen Sie die Sprühöffnung ins Nasenloch2,96 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Antoniewicz, Heiko: UMAMIUMAMI , GESCHMACKSEXPLOSION UMAMI Überarbeitete Neuausgabe Umami bedeutet "Schmackhaftigkeit" - neben süß, sauer, salzig und bitter, ist dies die fünfte und jüngste Grundqualität der Geschmackserlebnisse - und liegt absolut im kulinarischen Trend. Heiko Antoniewicz hat sich in der überarbeiteten Neuauflage mit innovativ entwickelten Gerichten ganz diesem höchst aktuellen Thema verschrieben. In etwa 50 Rezepten zeigt er vielfältige Kombinationsmöglichkeiten bekannter Lebensmittel, die zur Anregung der Umamirezeptoren dienen. Darunter befinden sich Kompositionen wie Maispoularde mit Sardellenpaste und Haselnuss oder Schweinebauch mit Lakritze und Frühlingszwiebel. Wie für ein Antoniewicz-Buch selbstverständlich, wird dem Thema nicht nur in Rezepten der gebührende Raum gelassen, sondern Umami auch für jeden Leser verständlich von wissenschaftlicher Seite aus beleuchtet. , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20221004, Produktform: Leinen, Autoren: Antoniewicz, Heiko, Edition: NED, Seitenzahl/Blattzahl: 160, Keyword: Außergewöhnliche Rezepte; Bitter; Flavour; GAD-Medaille; Gastronomische Akademie Deutschlands; Geruch; Geschenk für Frauen; Geschenk für Männer; Geschmack schulen; Geschmacksthesaurus; Geschmacksverstärker; Geschmäcker; Kitchen Impossible; Kochbuch; Kombinationen; Kombinieren; Rezepte; Schmecken; Sinne; Säure; Süß; Tasting; Umami; Würzig; besonderer Geschmack; besonders kochen; gustatorischen Wahrnehmung; kreative Küche; schmackhaft, Fachschema: Gericht (Speise)~Kochbuch~Kochen~Küche (Kochbuch)~Rezept (Kochrezept)~Chemie / Lebensmittelchemie~Lebensmittelchemie~Kochen / Prominente kochen, TV-Küche~Kochen / Moderne Methoden, Hilfsmittel, Tipps u. Tricks~Kochen / Allgemeines Kochbuch, Grundwissen, Fachkategorie: Kochen und Rezepte allgemein~TV-, Starkoch-Kochbücher~Kochen mit bestimmten Geräten~Kochen / Essen nach Zutaten~Kochen: Rezepte und Anleitungen, Thema: Orientieren, Warengruppe: HC/Themenkochbücher, Fachkategorie: Lebensmittelchemie, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Tre Torri Verlag GmbH, Verlag: Tre Torri Verlag GmbH, Verlag: Tre Torri Verlag GmbH, Länge: 296, Breite: 286, Höhe: 26, Gewicht: 1442, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783960330448, Herkunftsland: SLOWAKEI (SK), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 275772369,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Was ist Kleinanzeigen-Phishing?
Kleinanzeigen-Phishing ist eine Betrugsmasche, bei der Betrüger gefälschte Kleinanzeigen erstellen, um persönliche Informationen oder Geld von ahnungslosen Nutzern zu stehlen. Die Betrüger geben vor, Waren oder Dienstleistungen anzubieten, verlangen jedoch im Voraus Zahlungen oder persönliche Daten, ohne die versprochene Ware oder Dienstleistung zu liefern. Es ist wichtig, vorsichtig zu sein und verdächtige Anzeigen zu vermeiden, um nicht Opfer von Kleinanzeigen-Phishing zu werden. **


Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
Was ist Instagram Phishing?
Instagram Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte Nachrichten oder Links verwenden, um persönliche Informationen von Instagram-Nutzern zu stehlen. Sie geben sich oft als vertrauenswürdige Quellen aus, um die Opfer dazu zu bringen, ihre Login-Daten preiszugeben. Durch Phishing können die Angreifer Zugriff auf die Konten der Opfer erhalten, um sie zu missbrauchen oder sensible Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Quellen weiterzugeben, um sich vor Instagram Phishing zu schützen. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Würzmittel - Der würzige LöffelCenovis ist Spezialist für Free-From-Lebensmittel aus hochwertigen Rohstoffen in Bio-Qualität. Davon profitieren nicht nur Sie, sondern auch die Natur. Das Cenovis Gütesiegel informiert Sie jederzeit, welchen Vorteil unsere Produkte Ihnen bieten - denn Ihre Ernährung liegt uns am Herzen! Hinweise zur Handhabung und Lagerung Cenovis ́Der würzige Löffel ́ kann nach Belieben beim Kochen direkt in die Speisen gegeben oder als flüssige Brühe während der Zubereitung angegossen werden. Trocken lagern.3,98 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Systane Hydration ohne KonservierungsmittelAnwendungsgebiet von Systane Hydration ohne KonservierungsmittelSystane Hydration ohne Konservierungsmittel dienen zur Befeuchtung der Augenoberfläche und zur Nachbenetzung weicher Kontaktlinsen (einschließlich Silikon-Hydrogel-Kontaktlinsen). Trockene Augen können entstehen, wenn die Augen zu wenig Tränenflüssigkeit produzieren, deren Zusammensetzung nicht intakt ist oder die Augenoberfläche irritiert ist. Ist der Tränenfilm dauerhaft gestört, entsteht zu viel Reibung an der Augenoberfläche und es kommt zu Bindehautrötungen und Augenentzündungen. Auch Kontaktlinsen werden dann zunehmend schlecht vertragen. Eine langanhaltende Linderung der Symptome trockener Augen bieten Systane Hydration ohne Konservierungsmittel. Insbesondere für trockene Augen mit erhöhtem Feuchtigkeitsbedarf sind die Augentropfen gut geeignet. Dank der einzigartigen Kombination aus HP-Guar + Hyaluronsäure lindern sie die Symptome langanhaltend und unterstützen die Regeneration beschädigter Zellen. Systane Hydration ohne Konservierungsmittel sind kontaktlinsenverträglich und können daher auch während des Tragens von Kontaktlinsen angewendet werden. Dank des Drop-Tainers® ist das Eintropfen ins Auge einfach. Wirkungsweise von Systane Hydration ohne KonservierungsmittelSystane Hydration ohne Konservierungsmittel bietet dank Hyaluronsäure und HP-Guar einen höheren Schutz vor Austrocknung gegenüber Hyaluronsäure allein. Die Anwendung von Systane Hydration ohne Konservierungsmittel mit zweifach wirksamer, weiterentwickelter Befeuchtungsformel bietet langanhaltende Linderung bei moderaten, chronischen Symptomen von trockenen Augen.Wirkstoffe / Inhaltsstoffe / ZutatenInhaltsstoffe von Systane Hydration ohne Konservierungsmittel: Natriumhyaluronat,Polyethylenglykol400,Propylenglykol,Hydroxypropyl-Guar,Sorbitol,Aminomethylpropanol, Borsäure, Natriumborat, Kaliumchlorid, Natriumchlorid, gereinigtes Wasser. Ohne Konservierungsstoffe.GegenanzeigenBei bekann21,59 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Olynth 0,05% N ohne KonservierungsmittelAnwendungsgebiet von Olynth 0,05% N ohne KonservierungsmittelDas Präparat ist ein Mittel zur Anwendung in der Nase (Rhinologikum) und enthält das Alpha-Sympathomimetikum Xylometazolin.Xylometazolin hat gefäßverengende Eigenschaften und bewirkt dadurch eine Schleimhautabschwellung.Das Arzneimittel wird angewendetzur Abschwellung der Nasenschleimhaut (Kurzzeitbehandlung) bei Schnupfen, anfallsweise auftretendem Fließschnupfen (Rhinitis vasomotorica) oder allergischem Schnupfen (Rhinitis allergica)zur Erleichterung des Sekretabflusses bei Entzündung der Nasennebenhöhlen sowie bei Katarrh des Tubenmittelohrs in Verbindung mit Schnupfen.Das Präparat ist für Kinder zwischen 2 und 6 Jahren bestimmt.Wirkstoffe / Inhaltsstoffe / Zutaten0.5 mg Xylometazolin hydrochlorid0.44 mg XylometazolinDinatrium hydrogenphosphat 2-Wasser Hilfstoff (+)Glycerol Hilfstoff (+)Hyaluronsäure, Natriumsalz Hilfstoff (+)Natrium chlorid Hilfstoff (+)Natrium dihydrogenphosphat 2-Wasser Hilfstoff (+)Wasser, gereinigt Hilfstoff (+)GegenanzeigenDas Arzneimittel darf nicht angewendet werdenwenn Sie überempfindlich (allergisch) gegen Xylometazolin oder einen der sonstigen Bestandteile des Präparates für Kinder sind.wenn Sie unter einer bestimmten Form eines chronischen Schnupfens (Rhinitis sicca, trockener Entzündung der Nasenschleimhaut mit Borkenbildung) leiden.nach operativer Entfernung der Zirbeldrüse durch die Nase (transsphenoidaler Hypophysektomie) oder anderen operativen Eingriffen, die die Hirnhaut freilegen.bei Säuglingen und Kleinkindern unter 2 Jahren.DosierungAnwendungsempfehlung von Olynth 0,05% N ohne Konservierungsmittel:1. Entfernen Sie zunächst die Schutzkappe.2. Vor dem erstmaligen Gebrauch muss zunächst der Sprühmechanismus mehrfach betätigt werden, bis ein gleichmäßiger Sprühnebel austritt. Dieser Schritt muss bei den weiteren Anwendungen nicht wiederholt werden.3. Putzen Sie Ihrem Kind vor der Anwendung die Nase.4. Führen Sie die Sprühöffnung ins Nasenloch2,96 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Antoniewicz, Heiko: UMAMIUMAMI , GESCHMACKSEXPLOSION UMAMI Überarbeitete Neuausgabe Umami bedeutet "Schmackhaftigkeit" - neben süß, sauer, salzig und bitter, ist dies die fünfte und jüngste Grundqualität der Geschmackserlebnisse - und liegt absolut im kulinarischen Trend. Heiko Antoniewicz hat sich in der überarbeiteten Neuauflage mit innovativ entwickelten Gerichten ganz diesem höchst aktuellen Thema verschrieben. In etwa 50 Rezepten zeigt er vielfältige Kombinationsmöglichkeiten bekannter Lebensmittel, die zur Anregung der Umamirezeptoren dienen. Darunter befinden sich Kompositionen wie Maispoularde mit Sardellenpaste und Haselnuss oder Schweinebauch mit Lakritze und Frühlingszwiebel. Wie für ein Antoniewicz-Buch selbstverständlich, wird dem Thema nicht nur in Rezepten der gebührende Raum gelassen, sondern Umami auch für jeden Leser verständlich von wissenschaftlicher Seite aus beleuchtet. , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20221004, Produktform: Leinen, Autoren: Antoniewicz, Heiko, Edition: NED, Seitenzahl/Blattzahl: 160, Keyword: Außergewöhnliche Rezepte; Bitter; Flavour; GAD-Medaille; Gastronomische Akademie Deutschlands; Geruch; Geschenk für Frauen; Geschenk für Männer; Geschmack schulen; Geschmacksthesaurus; Geschmacksverstärker; Geschmäcker; Kitchen Impossible; Kochbuch; Kombinationen; Kombinieren; Rezepte; Schmecken; Sinne; Säure; Süß; Tasting; Umami; Würzig; besonderer Geschmack; besonders kochen; gustatorischen Wahrnehmung; kreative Küche; schmackhaft, Fachschema: Gericht (Speise)~Kochbuch~Kochen~Küche (Kochbuch)~Rezept (Kochrezept)~Chemie / Lebensmittelchemie~Lebensmittelchemie~Kochen / Prominente kochen, TV-Küche~Kochen / Moderne Methoden, Hilfsmittel, Tipps u. Tricks~Kochen / Allgemeines Kochbuch, Grundwissen, Fachkategorie: Kochen und Rezepte allgemein~TV-, Starkoch-Kochbücher~Kochen mit bestimmten Geräten~Kochen / Essen nach Zutaten~Kochen: Rezepte und Anleitungen, Thema: Orientieren, Warengruppe: HC/Themenkochbücher, Fachkategorie: Lebensmittelchemie, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Tre Torri Verlag GmbH, Verlag: Tre Torri Verlag GmbH, Verlag: Tre Torri Verlag GmbH, Länge: 296, Breite: 286, Höhe: 26, Gewicht: 1442, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783960330448, Herkunftsland: SLOWAKEI (SK), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 275772369,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Was ist Kleinanzeigen-Phishing?
Kleinanzeigen-Phishing ist eine Betrugsmasche, bei der Betrüger gefälschte Kleinanzeigen erstellen, um persönliche Informationen oder Geld von ahnungslosen Nutzern zu stehlen. Die Betrüger geben vor, Waren oder Dienstleistungen anzubieten, verlangen jedoch im Voraus Zahlungen oder persönliche Daten, ohne die versprochene Ware oder Dienstleistung zu liefern. Es ist wichtig, vorsichtig zu sein und verdächtige Anzeigen zu vermeiden, um nicht Opfer von Kleinanzeigen-Phishing zu werden. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
-
Was ist Instagram Phishing?
Instagram Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte Nachrichten oder Links verwenden, um persönliche Informationen von Instagram-Nutzern zu stehlen. Sie geben sich oft als vertrauenswürdige Quellen aus, um die Opfer dazu zu bringen, ihre Login-Daten preiszugeben. Durch Phishing können die Angreifer Zugriff auf die Konten der Opfer erhalten, um sie zu missbrauchen oder sensible Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Quellen weiterzugeben, um sich vor Instagram Phishing zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.